
工程架构、AI与云安全前沿洞察

技术洞察与高扩展云系统架构

聚焦自动化运维、智能AI系统、网络安全加固与高性能软件工程的深度实践。

AI恐慌下日本韩国科技股票普遍回调 Technology
• 4 分钟阅读

AI恐慌下日本韩国科技股票普遍回调

AI恐慌下日本韩国科技股票普遍回调 随着全球AI投资情绪转冷,日本和韩国的科技股面临普遍的卖压。市场对AI赛道的估值持续性产生疑虑,特别是在半导体和软件板块,导致日韩指数集体下跌。 市场表现 日经225 指数下跌2.4%,受技术股波动和货币因素共同影响。 韩国综合指数(KOSPI) 走低2%左右,三星电子和SK海力士等板块领跌。 区域半导体股普遍走弱,AI资本支出预期被修正。 深度分析 此次回调暴露了市场从AI狂热到理性估值的关键转折点。核心驱动因素包括: 利率敏感性 : 高利率降低成长股的现值。 地缘政治风险 : 芯片出口管制和供应链不确定性增加压力。 业绩展望 : 第三季度财报将是判断此次回调是买入机会还是更深修正的关键。 关键取舍: 1. 跨非科技板块的分散投资变得必要。 2. 关注央行信号以获取方向线索。 3. 长期AI主题依然健康,但短期波动性可能持续存在。...

C Cloudverra Editorial 阅读全文 →
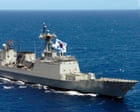
韩国拓展海上行动至荷尔木海峡近水域 战略布局引关注 World News
• 4 分钟阅读

韩国拓展海上行动至荷尔木海峡近水域 战略布局引关注

韩国拓展海上行动至荷尔木海峡近水域 战略布局引关注 韩国正在重塑其海上战略。韩国国防部宣布计划将其反海盗Cheonghae部队的作业范围扩展至距离荷尔木海島约650公里。此举背景在于国际政治压力的增大,包括前美国总统特朗普对韩国伊朗政策的批评。 政府计划提交议案,将作业范围延伸至阿曼杜克姆港附近的水域,该港口距离荷尔木海峡约403英里。该提案需获得李在明总统和内阁的批准后方可生效。 分析人士认为,这一举措旨在在维护全球能源运输安全的同时,避免直接卷入美伊冲突。通过靠近关键海峡而不进入直接对抗区,韩国试图在保障能源供应稳定性的同时,展现外交上的克制与智慧。这也反映了韩国在中东地区日益增强的安全影响力。 关键要点 作业范围:距离荷尔木海峡650公里 目标区域:阿曼杜克姆港附近 审批机构:议会、李在明总统及内阁 战略意图:能源安全与直接对立的平衡 结论 Cheonghae部队的范围扩大标志着韩国在海上安全领域的战略转型。在复杂的地缘政治博弈中,韩国通过外交与军事的双重平衡,试图在不引发新冲突的情况下保障全球能源安全。...

C Cloudverra Editorial 阅读全文 →
恶意软件与假面试:黑客如何从Binance窃取63亿美元 Cybersecurity
• 4 分钟阅读

恶意软件与假面试:黑客如何从Binance窃取63亿美元

恶意软件与假面试:黑客如何从Binance窃取63亿美元 近期Google News Top Stories报道,价值63亿美元的资产被盗取自全球最大加密货币交易所Binance。攻击者并非单纯依靠技术漏洞,而是结合恶意软件与社交工程,通过LinkedIn上的假招聘面试骗取Binance工程师的信任,进而部署恶意代码。 攻击手法拆解 1. 精准投放 : 恶意行为者锁定一名Binance工程师,构建了极具说服力的假招聘画像。 2. 恶意代码植入 : 面试环节中,受害者被要求执行"编码测试",实则下载了窃取器型恶意软件。 3. 静默运行 : 恶意软件在后台运行,窃取私钥与会话令牌。 4. 跨链转移 : 经过数周的资金跨链转移,攻击者利用Binance的跨链桥将63亿美元转移至多个钱包,试图掩盖踪迹。 为何得手 人性信任 : 即使是技术背景的专业人士也难以察觉伪装。 AI增强社交工程 : 深度伪造音频和精致的个人资料提升了可信度。 跨链复杂性 : 通过多条链转账使资金流向难以追踪。 关键防范要点 通过官方渠道验证招聘人员身份。 不要从未经请求的消息中下载"测试任务"。...

C Cloudverra Editorial 阅读全文 →
Sponsored Content / Advertisement
朝鲜半岛局势升级:朝鲜发射导弹抗议美指控币安黑客 World News
• 4 分钟阅读

朝鲜半岛局势升级:朝鲜发射导弹抗议美指控币安黑客

朝鲜半岛局势升级:朝鲜发射导弹抗议美指控币安黑客 近期,朝鲜连续发射多枚导弹至海域,声明是针对美国指控其涉及近期币安(Binance)黑客事件的行为。这一系列导弹发射不仅是传统的军事展示,更被视为在地缘政治博弈中发出的特定信号,特别是在网络安全与数字资产监管日益交叉的背景下。 政治动机与军事示态 分析人士指出,朝鲜此类行动旨在回应华盛顿的“敌对政策”,并通过导弹发射展示其军事准备度,同时试图在不直接引发全面冲突的情况下施压。选择发射至海域,既体现了军事能力,也在一定程度上规避了对邻近国家的直接威胁。 与币安黑客事件的关联与网络安全影响 美国官员曾暗示与朝鲜相关的团体可能参与了复杂的加密货币黑客行动。若此类指控被证实,将直接影响币安等主要交易所的合规要求,可能导致更严格的反洗钱(AML)和了解你的客户(KYC)流程、实时威胁情报的加强,以及针对国家支持的网络犯罪的新型监管框架。军事挑衅与网络黑客指控的结合,标志着混合战争形态的新阶段。 策略性启示 军事冲突与网络攻击的界限日益模糊,需要跨部门的应对策略。 加密货币平台必须加强合规体系和实时威胁监测能力。 投资者应关注地缘政治风险对市场波动的影响。 国际外交在防止误判和降低紧张局势方面仍发挥关键作用。...

C Cloudverra Editorial 阅读全文 →
北韩黑客战术早在数年前就已被警告 Binance 63亿美元巨额损失背后真相 Cybersecurity
• 4 分钟阅读

北韩黑客战术早在数年前就已被警告 Binance 63亿美元巨额损失背后真相

北韩黑客战术早在数年前就已被警告 网络安全专家多年来一直在警告关于朝鲜持久性的威胁。然而,世界最大的加密货币交易所币安仍然措手不及,导致损失高达63亿美元。 背后的主体是谁? 据称与朝鲜政府有关的黑客组织,包括Lazarus Group,多年来一直在磨练他们的技能。他们的行动并非随机的;它们是战略性的、有充足资金的,并且具有政治动机。 关键战术揭秘 精准钓鱼 : 设计精妙的钓鱼邮件,即使是技术精通的用户也可能被欺骗。 利用遗留系统 : 利用过时的软件和未修补的漏洞。 跨境洗钱 : 利用加密混合器和去中心化交易所掩盖被盗资金的踪迹。 加密行业的教训 币安事件清楚地提醒了加密行业,必须将安全性与创新性同样重视。定期审计、员工培训和由AI驱动的威胁检测不再是可选的,而是必不可少的。 关键要点 : 主动的安全措施可以降低风险,但行业必须在下一次威胁出现前迅速行动。...

C Cloudverra Editorial 阅读全文 →
北朝鲜否认卷入Binance黑客攻击,批评FBI调查为"陈词滥调的挑衅" Finance
• 4 分钟阅读

北朝鲜否认卷入Binance黑客攻击,批评FBI调查为"陈词滥调的挑衅"

北朝鲜否认卷入Binance黑客攻击 近日,北朝鲜政府通过官方媒体否认参与针对Binance的大规模加密货币黑客攻击。美国联邦调查局 FBI 表示根据区块链分析追踪到了资金流向,并指向与北朝鲜有关的实体,但朝鲜外务省则将此类指控称为"陈词滥调的挑衅", 并强调缺乏确凿证据。 关键分析 FBI的追踪依据 : FBI声称通过区块链分析技术,成功将被盗资金的痕迹指向北朝鲜相关网络。 朝鲜的反驳 : 官方立场认为这些指控是出于政治考量,旨在抹黑政权,缺乏技术实证支持。 市场现状 : Binance在最新声明中表示,资金流出已恢复正常,但事件提醒市场注意国家级黑客对加密生态的潜在威胁。 深度取教 随着国家级实体与去中心化金融之间的博弈愈发激烈,投资者和平台都应增强安全意识,关注监管动态,并采取更严格的资产保护措施。 基于Google News Top Stories报道进行独立编译与深度分析...

C Cloudverra Editorial 阅读全文 →
美国指控朝鲜黑客实施创纪录63亿美元Binance攻击 Cybersecurity
• 4 分钟阅读

美国指控朝鲜黑客实施创纪录63亿美元Binance攻击

美国指控朝鲜黑客实施创纪录63亿美元Binance攻击 美国政府机构和网络安全分析师指责朝鲜民主主义人民共和国(朝鲜)是价值63亿美元的Binance历史上最大规模黑客攻击的幕后主谋。该事件被业界视为加密货币历史上单次窃取金额最大的一次攻击,技术证据直接指向平壤控制下的著名“拉撒斯集团”。 技术证据与归属分析 区块链交易的取证分析、恶意软件代码签名以及网络路由数据显示,该攻击模式与之前归属于“拉撒斯集团”的行动高度相似。专家指出,使用了混币服务、跨链桥以及掩盖痕迹的钱包地址,这些都是朝鲜国家级网络行动的典型手法。 市场与安全影响 此次规模巨大的黑客攻击迫使加密货币行业重新审视安全协议。交易所正加速实施实时威胁检测、多重签名钱包要求以及更严格的合规标准。分析人士警告,若缺乏全球协调,国家级黑客将持续针对去中心化金融(DeFi)生态系统。 平壌的否认与宣传 朝鲜政府坚决驳斥这些指控,将其称为“西方的虚假信息战争”,并拒绝进行技术上的反驳。官方媒体将指控标记为虚伪,考虑到美国自身的网络行动历史。 关键要点 63亿美元Binance攻击是加密货币安全的转折点 技术归属朝鲜的证据虽强,但政治色浓厚 行业必须持续应对国家级威胁 全球监管合作势在必行...

C Cloudverra Editorial 阅读全文 →
FBI指北韩背后$63亿币安黑客攻击 创加密货币历史新高 Technology
• 4 分钟阅读

FBI指北韩背后$63亿币安黑客攻击 创加密货币历史新高

背景概述 近期,全球加密货币市场震动,币安遭遇价值63亿美元的大规模黑客攻击。据FBI透露,该攻击背后的组织与北韩有关,成为加密货币历史上最大规模的盗窃事件之一。 技术分析与证据链 通过区块链分析、数字取证及国际情报共享,研究人员追踪了攻击的技术特征。涉及的跨链混币服务和资金洗钱网络指向国家级别的有组织行动,显示出高超的技术水平和资源支持。 市场影响与监管挑战 此次事件再次暴露了加密交易所的安全漏洞,并引发了监管机构对市场监管的重新审视。币安方面已加强安全协议,包括提升冷钱包比例、实施实时风险监控以及完善提现白名单机制。 前瞻性建议 随着国家级黑客能力的持续升级,加密产业必须构建更具前瞻性的防御体系,加强跨界威胁情报共享,并提升用户安全意识,以应对潜在的主权级别威胁。...

C Cloudverra Editorial 阅读全文 →
FBI 确认北朝鲜 TraderTraitor 关联 Binance 643 亿美元最大加密货币盗窃案 Cybersecurity
• 4 分钟阅读

FBI 确认北朝鲜 TraderTraitor 关联 Binance 643 亿美元最大加密货币盗窃案

背景概述 FBI 近期正式确认,北朝鲜支持的黑客组织 TraderTraitor 与针对 Binance 的历史最大规模加密货币盗窃案相关,涉资金额达 64.3 亿美元。此次攻击并非普通网络入侵,而是针对全球金融体系的高度协调行动。 技术层面的运作手法 根据 The Hacker News 及多家金融媒体报道,TraderTraitor 利用了 Binance 热钱包网络中的零日漏洞。短短几分钟内,黑客即窃取了超 60 亿美元的加密资产,创下数字货币史上最大盗窃纪录。 市场与行业影响 此次盗窃事件在加密行业引发了巨大震荡。它加剧了对中心化交易所(CEX)安全性的争议,导致比特币和以太坊价格短期内出现剧烈波动,也迫使全球反洗钱(AML)与金融监管机构对朝鲜地区的加密交易进行更严格的审查。 投资者的防范措施 投资者应开启双因素认证(2FA),将大额资产转移至冷钱包存储,并警惕此类事件后日益猖獗的钓鱼诈骗。 核心要点 64.3 亿美元的 Binance 盗窃案清楚表明,国家级网络威胁已成为加密产业的现实。持续的安全创新至关重要,投资者也需保持警惕与信息灵通。...

C Cloudverra Editorial 阅读全文 →
FBI指控朝鲜黑客攻击Binance 63亿美元案件 "TraderTraitor"背后的安全危机 Cybersecurity
• 5 分钟阅读

FBI指控朝鲜黑客攻击Binance 63亿美元案件 "TraderTraitor"背后的安全危机

FBI指控朝鲜黑客攻击Binance 63亿美元案件 "TraderTraitor"背后的安全危机 详情请阅读: 阅读更多 2024年10月29日,FBI正式指控朝鲜黑客团伙对Binance发动今年最大规模的加密货币盗窃案,造成约63亿美元的直接损失。此次行动被命名为"TraderTraitor"。据悉,黑客在入侵后迅速将盗窃的资产转换为以太坊(Ethereum),以此掩盖踪迹并为后续的资金洗钱做准备。 "TraderTraitor"的作案手段 根据FBI的情报,与朝鲜国家支持的网络单位有关的行为体实施了多阶段攻击。在窃取数字资产后, perpetrators(实施者)将代币转换为以太坊,利用其高流动性使得取证追踪变得更加复杂。FBI表示,已经观察到通过去中心化交易所和跨链桥进行资金洗钱的持续尝试。 对加密货币行业的启示 这一前所未有的黑客事件凸显了中心化交易所日益严峻的威胁格局。安全专家建议立即审查提款协议、加强KYC/AML措施,并促进跨行业威胁情报共享,以应对国家支持的网络威胁。 前展展望 随着北朝鲜不断完善其网络能力,Binance事件提醒我们,任何平台都可能成为国家支持网络攻击的目标。加密货币社区必须优先考虑具有弹性的安全架构,并加强国际合作,以保护数字资产免受未来的国家支持攻击。...

C Cloudverra Editorial 阅读全文 →
Binance在60亿美元黑客后恢复主要加密货币提现 Finance
• 4 分钟阅读

Binance在60亿美元黑客后恢复主要加密货币提现

Binance在60亿美元黑客后恢复主要加密货币提现 FBI指责北朝黑客实施了价值60亿美元的Binance黑客攻击后,该交易所已恢复多种主要加密货币的提现功能。在近期历史上最大规模的安全漏洞之后,加密货币市场正寻求恢复稳定。 从黑客事件中学到的安全启示 FBI将攻击归因于北朝鲜黑客,这凸显了国家支持的威胁日益增加,针对中心化交易所的风险。用户被提醒优先使用硬件钱包并启用最高安全设置。 市场影响与恢复 提现功能的恢复被视为市场信心的积极信号,但随着监管框架的完善和行业标准化的安全审计,波动性预计将持续存在。 关键要点 投资者应保持警惕,分散存储方式,并关注不断演变的网络安全威胁。交易所必须投资于强大的风险管理,以防止未来出现类似的灾失性损失。...

C Cloudverra Editorial 阅读全文 →
全球最大数字窃取案:FBI指控北韩为$63亿美元的Binance加密窃案背后主谋 Cybersecurity
• 4 分钟阅读

全球最大数字窃取案:FBI指控北韩为$63亿美元的Binance加密窃案背后主谋

全球最大的数字窃取案 对加密货币界安全的冲击 Binance,全球最大的加密货币交易所,遭受了63亿美元的巨额黑客攻击。攻击者闯入所谓的冷钱包——高度加密且理论上离线的存储——并突破了多层加密防护。 7分钟内完成的入侵 FBI报告称,疑似北韩黑客利用VPN假扮交易所员工,伪造认证令牌,并同时窃取多个冷钱包的资产。整个过程仅用时7分钟,显示出极高的技术水平。 经济连锁反应 63亿美元的损失严重削弱了Binance的流动性,导致BNB代币价格暴跌,进而动摇了整个加密货币市场的信任。全球投资者对其他交易所的安全性产生质疑。 国际响应与法律行动 FBI正式声明,将此次攻击与以往北韩所操作的黑客集团关联起来。美国政府呼吁国际合作,推动起诉并实施制裁,以冻结相关钱包地址。 加密货币行业的关键启示 冷钱包需实行双重控制机制。 必须部署基于AI的实时交易监控系统。 跨国资金追踪能力必须得到加强。 重要要点 北韩仍是加密货币基础设施的重大威胁。 安全体系必须持续演进,不能依赖一次性配置。 快速、透明的信息发布是维护投资者信任的关键。 基于Google News Top Stories报道进行独立编译与深度分析...

C Cloudverra Editorial 阅读全文 →

25 artikel · halaman 1 / 3

保持关注

获取最新技术动态与系统实验更新

订阅我们的RSS源,随时掌握云原生、AI自动化与DevOps的前沿资讯。

Advertisement