
エンジニアリング、AI & クラウドセキュリティの知見

技術的洞察 & 大規模クラウドアーキテクチャ

自動化、AIエージェント、セキュリティ強化、ハイパフォーマンスなソフトウェア開発に関する技術記事。

AIパニックで日本・韓国テック株が世界的売り込み Technology
• 4 分で読める

AIパニックで日本・韓国テック株が世界的売り込み

AIパニックで日本・韓国テック株が世界的売り込み 世界の株式市場が急落する中、AI関連の投資感情が揺らぎ、日本と韓国のテック株が売り圧力に見舞われています。特に半導体とソフトウェアセクターが注目されています。 市場の反応 日経225 は2.4%下落。ソニーやソフトバンクなどのテック株に変動性が増しています。 コスピ(KOSPI) は2%以上下落、サムスン電子とSKハイニックスがリードして下げました。 地域の半導体株はAI支出の予想修正に伴い変動が拡大しています。 ディープダイブ分析 この売り込みは、AIブームからリスク意識の高い評価への重要な転換点を浮き彫りにしています。主な要因は以下の通りです。 金利感受性 : 高金利は成長株の現在価値を低下させます。 地政学的緊張 : 輸出規制とチップサプライチェーンのリスクが圧力をかけます。 業績予想 : 第3四半期の決算シーズンが、この下落が買い機会かより深い修正かを決定する鍵となります。 重要なポイント: 1. テック以外のセクターへの分散が不可欠です。 2. 中央銀行のシグナルを監視して方向性の手がかりを得ます。 3. 長期的なAIのテーマは依然として健全ですが、短期的な変動性は続く可能性が高いです。...

C Cloudverra Editorial 続きを読む →
韓国、ホルムズ海峡近海での海上作戦拡大へ--戦略的転換 World News
• 4 分で読める

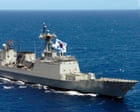
韓国、ホルムズ海峡近海での海上作戦拡大へ--戦略的転換

韓国、ホルムズ海峡近海での海上作戦拡大へ 戦略的転換 ソウルが動き出しました。韓国国防省は、ホルムズ海峡――世界のエネルギー供給ラインとして極めて重要な水路――から約650kmの範囲で、海賊対策部隊チョンヘ作戦の作業範囲拡大を発表しました。この決定は、イラン関連の対立が続く中、旧ドナルド・トランプ大統領からの政治的圧力を背景にしています。 政府は、オマーンのデュクム港付近の水域へ作業範囲を拡大するための議会提案を提出する予定です。この提案は、李在明大統領と全閣僚の承認を得る必要があります。デュクム港からホルムズ海峡までの距離は約403マイルです。 専門家は、これがエネルギー安全保障の維持と直接的な軍事的対立回避のバランス戦略だと分析しています。ホルムズ海峡付近に接近しながらも衝突ゾーンから距離を置くことで、韓国はエネルギー供給路の保護を目指し、米伊緊張悪化のリスクを最小限に抑えようとしています。この動きは、中東安全保障における外交的調停役としての韓国の役割の拡大を示しています。 主なポイント 作業範囲:ホルムズ海峡から650km 目標地点:オマーンのデュクム港 必要承認:国会と李在明大統領、閣僚会議 戦略的狙い:エネルギー安全保障と直接対立回避 結論 Cheonghae作戦の拡大は、韓国の戦略的な再調整を意味します。地政学的圧力を巧みに乗りこなしつつ、海賊対策の成功を維持しながらエネルギー安定を図る姿勢が見て取れます。...

C Cloudverra Editorial 続きを読む →
マルウェアと偽面接:63億ドルがBinanceから窃取された方法 Cybersecurity
• 4 分で読める

マルウェアと偽面接:63億ドルがBinanceから窃取された方法

マルウェアと偽面接:63億ドルがBinanceから窃取された方法 The Washington Postをはじめとする主要メディアが報じた、63億ドルの資産がBinanceから窃取された大規模なサイバー強盗事件が明らかになりました。攻撃者はマルウェアとソーシャルエンジニアリングを組み合わせ、LinkedIn上で偽の採用面接を行い、Binanceのエンジニアを騙してマルウェアをダウンロードさせました。 攻撃の流れ 1. 標的型アプローチ : ハッカーはBinanceのエンジニアを特定、説得力のある偽のリクルーター プロフィールを作成しました。 2. マルウェアの配送 : 面接中、被害者に「コーディングテスト」と称してマルウェアを実行させました。 3. 静か実行 : マルウェアはバックグラウンドで動作し、プライベートキーとセッション トークンを窃取しました。 4. 大規模な移動 : 数週間にわたり、攻撃者は63億ドルを複数のウォレット間で移動させ、Binanceのクロスチェーン ブリッジの脆弱性を利用しました。 なぜ成功したのか 人間の信頼 : 即使echな技術者もこの罠に陥りました。 AI駆動のソーシャルエンジニアリング : ディープフェイク音声と洗練されたプロフィールが信頼性を高めました。 クロスチェーンの複雑さ : 盗まれた資金を複数のブロックチェーン間で移動させることで、足跡を obscuring...

C Cloudverra Editorial 続きを読む →
Sponsored Content / Advertisement
北朝鮮のミサイル発射の裏側:地政学的緊張と暗号資産への影響 World News
• 4 分で読める

北朝鮮のミサイル発射の裏側:地政学的緊張と暗号資産への影響

北朝鮮のミサイル発射の裏側:地政学的緊張と暗号資産への影響 北朝鮮は今月4回目の武器発射として、複数のミサイルを海上に向けて発射しました。これは最近のバイナンスハッキングに関する米国の主張に対する抗議です。一連の発射は、従来の軍事的ポーズと現代的なサイバー外交戦を組み合わせた意図的なエスカレーションを示しています。 政治的挑発行為と戦略的メッセージ そのタイミングは明らかです。平壌はミサイル試験を口先の盾として利用し、ワシントンの「敵対政策」を非難しているように見えます。海上ターゲットを選択することで、北朝鮮は即時の直接対立を避けながら能力を示そうとしており、米国の潜在的な政治的変化に先立った計算された動きです。 バイナンス接続とサイバーセキュリティの波及効果 米国当局は、北朝鮮関連グループが高度な暗号ハッキング作業に関与していると示唆しています。もし確認されれば、バイナンスのような取引所に対してより厳格なコンプライアンスプロトコルが導入され、ウォレットフローの監視が強化され、国家支援型サイバー犯罪を抑制するための新しい規制枠組みが登場する可能性があります。ミサイル試験とハッキングの主張の交差点は、ハイブリッド戦争の新たな前線を浮き彫りにします。 テックと政策関係者のための重要なポイント 軍事的挑発とサイバー作戦はますます絡み合っています。 クリプトプラットフォームはAML/KYCとリアルタイム脅威インテリジェンスを強化する必要があります。 投資家は地政学的リスクプレミアムによって駆動されるボラティリティに備えるべきです。 外交ルートは緊張緩和と誤算防止に極めて重要です。...

C Cloudverra Editorial 続きを読む →
北朝鮮のハッキング戦術は数年前から警告されていた | ビナンス流出$6.3億の教訓 Cybersecurity
• 4 分で読める

北朝鮮のハッキング戦術は数年前から警告されていた | ビナンス流出$6.3億の教訓

北朝鮮のハッキング戦術は数年前から警告されていた サイバーセキュリティの専門家は長年にわたり、北朝鮮による根気があって執istentなハッキングの脅威について警告してきました。世界最大の暗号資産取引所であるバイナンスも、例外ではありませんでした。 その背後にある主体は誰か? 北朝鮮政府に関連するとされるラザルスグループ Lazarus Group などは、数年間にわたり技術を磨いてきました。彼らの作戦はランダムではなく、戦略的で十分に資金が調達され、政治的動機に基づいています。 明らかにされた主要な戦術 高度なフィッシング : 非常に的を絞ったメールで、技術的に詳しいユーザーでさえ騙すように設計されています。 レガシィシステムの脆弱性 : 古いソフトウェアの未パッチ化の脆弱性を悪用します。 国境を越えたマネーロンダリング : クリプトミキサーと分散型取引所を利用して、 stolen funds の痕跡を隠します。 仮想通貨業界への教訓 ビナンスの事案は、仮想通貨セクターがイノベーションと同様にセキュリティを最優先する必要があることを鮮明に思い出させます。定期的な監査、従業員訓練、AI駆動の脅威検知はもはやオプションではなく、必須です。 重要なポイント : 能動的なセキュリティ対策はリスクを軽減できますが、業界は次の脅威が出る前に速やかに行動しなければなりません。...

C Cloudverra Editorial 続きを読む →
北朝鮮、BinanceハッキングへのFBI関与を否認「陳腐な挑発」 Finance
• 4 分で読める

北朝鮮、BinanceハッキングへのFBI関与を否認「陳腐な挑発」

北朝鮮、BinanceハッキングへのFBI関与を否認 北朝鮮は独自の声明で、Binanceでの大規模ハッキングに関するFBIの捜査を「陳腐な挑発」と批判し、関与を否定しています。FBIはブロックチェーン分析により資金の痕跡を北朝鮮に関連する団体にたどったとしていますが、朝鮮中央通信はその証拠が不十分であり政治的動機だと主張しています。 主要分析ポイント FBIのブロックチェーン追跡 : FBIは数十億ドルの資金を北朝鮮関連のサイバー部隊に結びつけると主張しています。 公式声明 : 朝鮮中央通信は声明で、これらの告発を根拠のない政治的プロパガンダと位置づけています。 市場の反応 : Binanceは出金が正常化されたと報告していますが、州主導のサイバー脅威は暗号資産取引所にとって持続的なリスクのままであります。 戦略的な教訓 国家サイバー能力と分散型金融の対話はますます激化しています。ユーザーとプラットフォームは多層的なセキュリティ対策を優先し、新興の脅威動向について常に最新の情報を収集する必要があります。 Google News Top Storiesの報道をもとに独自キュレーション・編集...

C Cloudverra Editorial 続きを読む →
北朝鮮がビナンス63億ドルハッキングの犯人として非難される Cybersecurity
• 4 分で読める

北朝鮮がビナンス63億ドルハッキングの犯人として非難される

北朝鮮がビナンス63億ドルハッキングの犯人として非難される 米政府機関とサイバーアナリストは、朝鮮民主主義人民共和国(北朝鮮)がビナンスからの63億ドルの記録的な窃盗の主犯であると非難しています。これは暗号通貨史上最大の単一窃盗事件で、高度なデジタル足跡が平壌管理下の有名なラザルスグループに直接つながっています。 技術的証拠と帰属分析 ブロックチェーン取引のフォレンジック分析、マルウェアコード署名、ネットワークルーティングデータは、ラザルスグループと関連付けられた以前の作業と一致するパターンを明らかにします。専門家は、ミキシングサービス、クロスチェーンブリッジ、および義務を隠蔽するウォレットアドレスの使用を強調します。これは朝鮮民主主義人民共和国のサイバー作戦の特徴的な戦術です。 市場とセキュリティへの影響 このハッキングの規模は、暗号通貨産業全体のセキュリティプロトコルを見直すきっかけとなりました。取引所はリアルタイム脅威検出、マルチシグネチャーウォレットの要件、より厳格な規制遵守の導入を加速させています。アナリストは、グローバルな調整なしでは、国家支援アクターが分散型金融(DeFi)エコシステムを引き続き標的にすると警告しています。 平壌の否認とプロパガンダ 朝鮮政府はこれらの疑惑を「根拠のない非難」と「西側の情報戦」として切り捨てています。メディアは、米国のサイバー作戦の歴史を考慮すると、その主張は偽善的であるとラベリングし、技術的反論に応じることを拒否しています。 主なポイント 63億ドルのハッキングは暗号通貨セキュリティの転換点となっています 北朝鮮への技術的帰属は強いですが、政治的に敏感です 産業は持続的な国家支援脅威に適応する必要があります グローバルな規制協力が急務です...

C Cloudverra Editorial 続きを読む →
FBIが北朝鮮関連グループを$6.3億ビナンスハッキングの主犯と断定 Technology
• 4 分で読める

FBIが北朝鮮関連グループを$6.3億ビナンスハッキングの主犯と断定

概要 2024年中盤、ビナンスを標的とした大規模なサイバー攻撃が発生し、約6.3億ドルの損失が報告されました。FBIはこの攻撃を北朝鮮の国家支援ハッカーグループに帰属させ、歴史的な最大の暗号資産窃盗事件と判定しました。 技術的分析と帰属 ブロックチェーンアナリティクス、デジタルフォレンジック、および国際情報共有により、攻撃の経路が北朝鮮の特定のハッカー部隊にたどり着きました。クロスチェーンのミキシングサービスやマネーロンダリングネットワークの使用は、国家レベルの戦略的な組織性を示しています。 市場とセキュリティへの影響 この事件は、取引所のセキュリティ、規制の監督、分散型金融のレジリエンスに関する議論を再燃させました。ビナンスは以来、引き出しホワイトリストの強化、リアルタイムのリスク監視、さらに深いコールドストレージの導入など、セキュリティロードマップを加速させています。 今後の展望 国家のサイバー能力がさらに高度化する中、暗号資産業界は積極的な防御フレームワーク、産業間脅威インテリジェンス、ユーザー教育を優先し、主権規模の脅威に対抗する必要があります。...

C Cloudverra Editorial 続きを読む →
FBIが北朝鮮のTraderTraitorを6.43億ドルのBinanceハッキングに関連付け Cybersecurity
• 4 分で読める

FBIが北朝鮮のTraderTraitorを6.43億ドルのBinanceハッキングに関連付け

フェンシングの背景 FBIは公式に北朝鮮支援のハッカー、別名TraderTraitorを、歴史的に最大規模の暗号資産ハッキングであるBinanceへの$6.43億の攻撃に結びつけました。これは単なる侵害ではなく、世界的な金融インフラを標的にした高度に調整されたサイバー作戦です。 技術的分析のモーダス・オペランディ The Hacker Newsや金融メディアによると、TraderTraitorグループはBinanceのホットウォレットネットワークに存在するゼロデイ脆弱性を悪用しました。数分以内に60億ドル以上の暗号資産を抽出し、デジタル通貨史上最大の窃取事件となりました。 市場と産業への影響 このハッキングの成功は、暗号セクター全体に衝撃を与えました。CEXのセキュリティに関する議論を激化させ、ビットコインとイーサリアムの価格変動を即座に引き起こし、世界のAMLおよび金融規制が北朝鮮の暗号取引に対してより厳しい監視を迫っています。 投資家のための予防策 投資家は高度な2要素認証を有効化し、大規模な保有をコールドストレージに移行し、この事件以降ますます巧妙化するフィッシング攻撃に注意を払うべきです。 キー・テイクアウト $6.43億のBinanceハッキングは、国家サイバー脅威が暗号産業にとって現実のものとなっていることを明確に示しています。継続的なセキュリティイノベーションが不可欠であり、投資家は情報を把握し慎重である必要があります。...

C Cloudverra Editorial 続きを読む →
FBIが北朝鮮を$6.3億のBinanceハッキングに関連付け "TraderTraitor"の実態 Cybersecurity
• 5 分で読める

FBIが北朝鮮を$6.3億のBinanceハッキングに関連付け "TraderTraitor"の実態

FBIが北朝鮮を$6.3億のBinanceハッキングに関連付け "TraderTraitor"の実態 詳細はこちら: リンクを追加 2024年10月29日、FBIは北朝鮮がBinanceを標的とした今年の最大級の暗号資産ハッキングの背後にあると正式に帰属させました。被害額は約63億ドル(約950億円)に上り、この作戦は"TraderTraitor"と名付けられました。 "TraderTraitor"の手口 FBIの情報によると、北朝鮮に関連する国家支援のサイバー部隊が高度なマルチフェーズ攻撃を実行しました。デジタル資産を窃取した後、加害者はトークンをイーサリアムに変換しました。この動きは、イーサリアムの流動性を利用しながらフォレンジック追跡を複雑にする目的がありました。FBIは、資金洗浄のために分散型取引所やクロスチェーンブリッジを通じた継続的な試みを観測しています。 暗号資産業界への影響 この前例のないハッキングは、中央集権型取引所が直面する脅威の状況がいかに進化しているかを浮き彫りにしています。セキュリティエキスパートは、引き出しプロトコルの即時監査、強化されたKYC/AML措置、およびクロス産業脅威情報の共有を推奨しています。 今後の展望 北朝鮮がサイバー能力を継続的に洗練させる中、Binanceの事例は、どのプラットフォームも国家支援型サイバー攻撃から免疫を持たないことを改めて示しています。暗号資産コミュニティは、耐障害性の高いセキュリティアーキテクチャの最優先と国際協力の強化を図る必要があります。...

C Cloudverra Editorial 続きを読む →
バイナンスが60億ドルのハッキング後、主要暗号通貨の出金を再開 Finance
• 4 分で読める

バイナンスが60億ドルのハッキング後、主要暗号通貨の出金を再開

バイナンスが60億ドルのハッキング後、主要暗号通貨の出金を再開 FBIが北朝鮮関連のハッカーによる60億ドルのバイナンスハッキング責任を問った後、同社は主要な暗号通貨について出金機能を再開しました。これは最近の歴史上最大級のセキュリティ侵害の後、暗号通貨市場が安定を求める中で起こっています。 ハッキングから学ぶセキュリティー FBIが北朝鮮のハッカーに攻撃を帰属させたことは、中央集権型取引所に対する国家支援型アクターの脅威が増していることを浮き彫りにしています。ユーザーはハードウェアウォレットの優先的利用と最大限のセキュリティ設定の有効化を推奨されます。 市場への影響と回復 出金の再開は市場の信頼回復のポジティブなシグナルと見られていますが、より強力な規制枠組みとセキュリティ監査が業界の標準となるまで、変動性は続くことが予想されます。 主なポイント 投資家は警戒を続け、保存方法を多様化し、進化するサイバーセキュリティ脅威について情報を得るべきです。取引所は将来の破壊的損失を防ぐために堅牢なリスク管理に投資する必要があります。...

C Cloudverra Editorial 続きを読む →
史上最大のデジタル強盗: FBIは北朝鮮が63億ドルのバイナンスハッキングの黒幕と指摘 Cybersecurity
• 4 分で読める

史上最大のデジタル強盗: FBIは北朝鮮が63億ドルのバイナンスハッキングの黒幕と指摘

史上最大のデジタル強盗 暗号資産界を揺るがしたセキュリティ失敗 バイナンス、世界最大級の暗号資産取引所が63億ドルものサイバー強盗を被害に遭いました。ハッキングは、冷蔵ウォレットとされる高度に暗号化されたシステムへの不正アクセスを実行し、暗号化層を突破しました。 7分間で完了した侵入手法 FBIの報告書によると、北朝鮮に関係するハッカーはVPN経由で取引所スタッフに成りすまえ、認証トークンを偽装し、同時に複数の冷蔵ウォレットを draining しました。この一連の攻撃はわずか7分で完了、技術的熟練度の高さがうかがえます。 経済的波及効果 63億ドルの損失はバイナンスの流動性を深刻に弱体化させ、BNBトークンの価格下落を招き、暗号資産全体への信頼喪失を招きました。世界中の投資家は他の取引所の安全性に疑問を抱いています。 国際的対応と法的措置 FBIは、過去にも暗号資産攻撃を仕掛けた北朝鮮の専門ハックユニットと関連付け、公式声明を発表しました。米国政府は国際的な起訴と資金凍結のための協力を呼びかけています。 暗号資産業界への重要教訓 冷蔵ウォレットはダブルコントロール体制を導入すべき。 AIを活用したリアルタイム取引監視システムの構築が必須。 跨国的な資金追跡の強化が必要です。 主要な要点 北朝鮮は暗号資産インフラに対する重大な脅威である。 セキュリティは常に進化し続ける必要があり、一過性の設定だけでは不十分。 迅速かつ透明な情報発信が投資家信頼の維持に不可欠です。 Google News Top Storiesの報道をもとに独自キュレーション・編集...

C Cloudverra Editorial 続きを読む →

25 artikel · halaman 1 / 3

最新情報を受け取る

最新の技術アップデートと実験結果

RSSフィードを購読して、クラウドシステム、AI自動化、DevOpsの最新動向をチェック。

Advertisement